

Panorama et enjeux de la gouvernance de l’IA en 2026
Panorama et enjeux de la gouvernance de l’IA en 2026
Durée indicative : 1 heure
|
Objectifs pédagogiques • Comprendre pourquoi la gouvernance de l’IA est devenue une priorité pour les organisations. • Avoir une vue d’ensemble du paysage réglementaire et normatif mondial de l’IA. • Identifier les quatre grandes familles de compétences IA attendues en 2026. • Situer ISO/IEC 42001 par rapport aux autres cadres, notamment le règlement européen sur l’IA. |
1.1 Pourquoi la gouvernance de l’IA est-elle devenue incontournable ?
Trois dynamiques convergent depuis 2023-2024. D’abord, l’adoption massive de l’IA générative et de l’IA prédictive dans des processus à fort enjeu (recrutement, octroi de crédit, diagnostic médical, maintenance industrielle) multiplie les situations où une décision automatisée ou assistée par IA affecte directement des personnes. Ensuite, plusieurs incidents médiatisés (biais discriminatoires, hallucinations factuelles, fuites de données d’entraînement) ont installé une pression réputationnelle et juridique sur les organisations qui déploient de l’IA sans cadre de contrôle. Enfin, les régulateurs sont passés à l’action : le règlement européen sur l’IA (AI Act) est le texte le plus structurant, mais des dizaines de juridictions (États-Unis au niveau des États, Chine, Canada, Royaume-Uni, Brésil…) légifèrent ou publient des lignes directrices en parallèle.
Face à cette pression convergente, la gouvernance de l’IA n’est plus un sujet de spécialistes techniques : c’est un sujet de direction générale, au même titre que la sécurité de l’information ou la conformité RGPD l’ont été en leur temps. Les organisations qui structurent cette gouvernance dès maintenant, avec un référentiel reconnu, prennent une avance mesurable sur celles qui attendent une mise en demeure ou un incident pour agir.
1.2 Le paysage réglementaire et normatif mondial
Le paysage se structure aujourd’hui autour de plusieurs textes complémentaires plutôt que concurrents :
- Le règlement européen sur l’IA (AI Act) — le cadre le plus contraignant à ce jour, avec des obligations légales qui varient selon le niveau de risque du système d’IA (voir module 5).
- ISO/IEC 42001:2023 — la première norme internationale certifiable de système de management de l’IA (SGIA), volontaire et applicable dans le monde entier, quel que soit le secteur (voir module 2).
- ISO/IEC 23894:2023 — un guide (non certifiable) de gestion du risque appliqué à l’IA, qui adapte les principes d’ISO 31000.
- Des cadres nationaux non contraignants, comme l’AI Risk Management Framework du NIST aux États-Unis, complétés par des profils spécialisés (IA générative, IA agentique).
- Des législations étatiques ou sectorielles ponctuelles, à l’image de la loi sur l’IA de l’État du Colorado, qui illustrent une tendance récente au recalibrage : plusieurs juridictions ont assoupli ou reporté des obligations initialement prévues pour 2025-2026, plutôt que de les durcir.
|
Point d’attention Ce paysage évolue vite. Une partie du contenu de ce module et du module 5 reflète des changements intervenus au premier semestre 2026 — vérifiez toujours la version en vigueur d’un texte réglementaire avant une décision de conformité critique, plutôt que de vous fier à un support de formation, aussi récent soit-il. |
1.3 Panorama des compétences IA attendues en 2026
Piloter la gouvernance de l’IA suppose de comprendre, au moins dans leurs grandes lignes, quatre familles de compétences qui interagissent en permanence dans un projet d’IA d’entreprise :
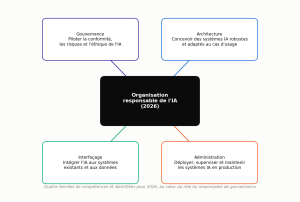
Quatre familles de compétences IA structurent la gouvernance d’un système d’IA en entreprise.
- Architecture : concevoir des systèmes d’IA robustes, adaptés au cas d’usage et à ses contraintes (précision, latence, explicabilité).
- Administration : déployer, superviser et maintenir les systèmes d’IA en production (supervision, dérive des modèles, mises à jour).
- Interfaçage : intégrer l’IA aux systèmes d’information existants et aux flux de données de l’organisation.
- Gouvernance : piloter la conformité réglementaire, la gestion des risques et les principes éthiques applicables à l’ensemble des systèmes d’IA de l’organisation — c’est le rôle auquel ce cours prépare en priorité.
Un responsable de la gouvernance de l’IA n’a pas besoin de maîtriser lui-même l’architecture ou l’administration technique des systèmes : il doit en revanche savoir dialoguer avec ces expertises, poser les bonnes questions, et s’assurer que les risques et obligations sont correctement pris en compte à chaque étape du cycle de vie d’un système d’IA.
1.4 Où se situe ISO/IEC 42001 dans cet écosystème ?
Une confusion fréquente mérite d’être levée dès ce premier module : la certification ISO/IEC 42001 ne dispense pas, à elle seule, de se conformer au règlement européen sur l’IA. ISO/IEC 42001 est un référentiel de management volontaire et international ; le mécanisme propre à l’Union européenne pour attester de la conformité réglementaire des systèmes d’IA à haut risque repose sur une norme européenne distincte, la norme EN 18286, élaborée spécifiquement pour encadrer les exigences de système de management de la qualité imposées par l’article 17 de l’AI Act aux fournisseurs de systèmes à haut risque.
En pratique, les deux référentiels se recoupent largement : gouvernance, gestion des risques, documentation, compétence des équipes, audit interne. ISO/IEC 42001 constitue une base solide et internationalement reconnue ; EN 18286 y ajoute les exigences propres au règlement européen (documentation technique, surveillance après commercialisation, déclaration des incidents). Se mettre en conformité avec ISO/IEC 42001 rapproche donc significativement une organisation de sa conformité réglementaire européenne, sans s’y substituer entièrement — un point développé au module 5.
|
Points clés à retenir • La gouvernance de l’IA est devenue un sujet de direction générale, porté par l’adoption massive de l’IA et par la pression réglementaire et réputationnelle. • Le paysage combine un texte contraignant (le règlement européen sur l’IA) et des référentiels volontaires internationaux (ISO/IEC 42001 et sa famille de normes). • Quatre familles de compétences structurent un projet de gouvernance de l’IA : architecture, administration, interfaçage et gouvernance. • ISO/IEC 42001 rapproche une organisation de sa conformité réglementaire européenne sans s’y substituer intégralement : la norme EN 18286 reste le mécanisme propre à l’AI Act. |
|
Point de réflexion (non noté) Dans votre organisation (ou celle de vos clients), quels systèmes d’IA sont déjà en production aujourd’hui ? Sauriez-vous dire, avant même d’avoir suivi le module 5, lesquels pourraient relever d’un niveau de risque élevé au sens du règlement européen sur l’IA ? |