

MODULE 5 Conformité réglementaire : le règlement européen sur l’IA (AI Act)
Conformité réglementaire : le règlement européen sur l’IA (AI Act)
Durée indicative : 1h45
|
Objectifs pédagogiques • Comprendre la logique de classification par niveau de risque du règlement européen sur l’IA. • Connaître le calendrier d’application actualisé après le Digital Omnibus de 2026. • Comprendre la relation entre ISO/IEC 42001 et la norme européenne EN 18286. • Avoir un aperçu du paysage réglementaire mondial au-delà de l’Union européenne. |
5.1 Une logique fondée sur le risque
Le règlement européen sur l’IA ne réglemente pas la technologie d’intelligence artificielle en tant que telle, mais l’usage qui en est fait, selon une logique de proportionnalité : plus l’usage présente un risque pour la santé, la sécurité ou les droits fondamentaux des personnes, plus les obligations imposées au fournisseur ou à l’utilisateur du système sont strictes.
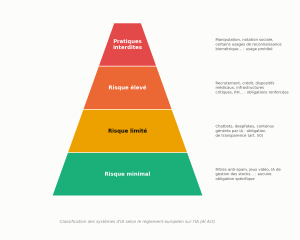
Classification des systèmes d’IA selon le règlement européen sur l’IA.
- Pratiques interdites : un nombre restreint d’usages jugés inacceptables sont purement et simplement prohibés — manipulation cognitive, notation sociale généralisée, certains usages de la reconnaissance biométrique en temps réel dans l’espace public. Une extension récente y ajoute la génération non consentie d’images intimes et les contenus pédopornographiques générés par IA.
- Risque élevé : systèmes utilisés dans des domaines à fort enjeu pour les personnes — recrutement et gestion des ressources humaines, octroi de crédit, dispositifs médicaux, infrastructures critiques, systèmes éducatifs, application de la loi. Ces systèmes sont soumis aux obligations les plus étendues : gestion des risques, gouvernance des données, documentation technique, supervision humaine, surveillance après mise sur le marché.
- Risque limité : systèmes soumis principalement à une obligation de transparence — un chatbot doit signaler qu’il s’agit d’une IA, un contenu généré ou manipulé par IA (deepfake) doit être identifié comme tel (article 50 du règlement).
- Risque minimal : la grande majorité des systèmes d’IA aujourd’hui déployés (filtres anti-spam, IA de gestion des stocks, moteurs de recommandation à faible enjeu) ne sont soumis à aucune obligation spécifique, au-delà des règles de droit commun déjà applicables (protection des données, droit de la consommation).
5.2 Un calendrier substantiellement révisé en 2026
Le règlement est entré en vigueur le 1er août 2024, avec une application progressive de ses différentes obligations. Une évolution majeure est intervenue en 2026 : la Commission européenne a proposé, en novembre 2025, un paquet de simplification ciblée (le « Digital Omnibus sur l’IA »), adopté par le Parlement européen en juin 2026 et publié au Journal officiel de l’Union européenne en juillet 2026 sous la référence règlement (UE) 2026/1744. Ce texte reporte significativement plusieurs échéances, sans supprimer les obligations concernées.
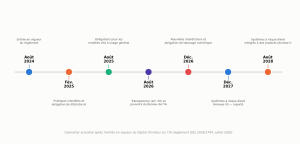
Calendrier d’application du règlement européen sur l’IA, actualisé en 2026.
|
Échéance |
Obligation |
Statut au 18 août 2026 |
|
Août 2024 |
Entrée en vigueur du règlement |
Applicable |
|
Février 2025 |
Pratiques interdites et obligation de littératie IA |
Applicable |
|
Août 2025 |
Obligations pour les modèles d’IA à usage général |
Applicable |
|
Août 2026 |
Transparence (art. 50) et pouvoirs du Bureau de l’IA |
Applicable |
|
Décembre 2026 |
Nouvelles interdictions et obligation de tatouage numérique |
À venir |
|
Décembre 2027 |
Systèmes à risque élevé — Annexe III (reporté depuis août 2026) |
Reporté |
|
Août 2028 |
Systèmes à risque élevé intégrés à des produits — Annexe I (reporté depuis août 2027) |
Reporté |
|
Août 2030 |
Systèmes à risque élevé utilisés par des autorités publiques |
Reporté |
|
Nouveauté 2026 — à corriger dans vos réflexes De nombreux supports de formation, articles et présentations encore en circulation indiquent que les obligations relatives aux systèmes à haut risque de l’annexe III s’appliquent depuis août 2026. Ce n’est plus exact depuis l’entrée en vigueur du Digital Omnibus sur l’IA en juillet 2026 : l’échéance a été reportée à décembre 2027. Le report ne change rien sur le fond des obligations à venir ni sur l’intérêt de s’y préparer dès maintenant — mais vérifiez toujours la date en vigueur avant de citer un délai réglementaire face à un client ou une direction. |
||
5.3 ISO/IEC 42001 face au règlement européen : ce qui rapproche, ce qui distingue
Un point souvent mal compris mérite d’être clarifié explicitement : la certification ISO/IEC 42001 n’emporte pas, par elle-même, de présomption de conformité au règlement européen sur l’IA. ISO/IEC 42001 reste une norme internationale volontaire, non spécifiquement conçue pour le droit européen. Le mécanisme propre à l’Union européenne repose sur la norme EN 18286, élaborée par les organismes européens de normalisation (CEN-CENELEC) spécifiquement pour encadrer l’obligation de système de management de la qualité de l’article 17 du règlement, applicable aux fournisseurs de systèmes à haut risque.
|
✗ Raccourci trompeur |
✓ Positionnement rigoureux |
|
« Nous sommes certifiés ISO/IEC 42001, nous sommes donc conformes au règlement européen sur l’IA. » |
« Notre certification ISO/IEC 42001 démontre une gouvernance de l’IA structurée et couvre une large part des exigences organisationnelles du règlement européen ; nous complétons notre conformité réglementaire spécifique (documentation technique, surveillance après commercialisation) au regard d’EN 18286 et des obligations propres à l’article 17. » |
En pratique, les deux démarches se recoupent très largement (gouvernance, gestion des risques, compétence, documentation, audit interne), ce qui permet à une organisation déjà engagée dans une démarche ISO/IEC 42001 d’aborder sa mise en conformité réglementaire européenne avec une bonne partie du chemin déjà parcouru — sans pouvoir s’arrêter à la seule certification ISO.
5.4 Un panorama réglementaire mondial en recalibrage
Au-delà de l’Union européenne, 2025 et 2026 se caractérisent davantage par une phase de recalibrage que par un durcissement généralisé. Aux États-Unis, plusieurs initiatives législatives étatiques ambitieuses (à l’image de la loi sur l’IA de l’État du Colorado) ont été révisées ou remplacées par des versions substantiellement allégées, dans un climat politique fédéral peu favorable à une régulation stricte de l’IA de type européen. Le cadre volontaire du NIST (AI Risk Management Framework) continue, lui, de s’enrichir de profils complémentaires — notamment sur l’IA générative et, plus récemment, sur les risques propres à l’IA dite « agentique » (systèmes capables d’exécuter des tâches de manière autonome). Pour une organisation opérant à l’international, ce panorama plaide pour un socle de gouvernance commun et robuste — précisément ce qu’apporte ISO/IEC 42001 — plutôt que pour une conformité construite texte par texte, juridiction par juridiction.
|
Points clés à retenir • Le règlement européen sur l’IA classe les systèmes en quatre niveaux de risque, avec des obligations proportionnées à chaque niveau. • Le Digital Omnibus sur l’IA (règlement (UE) 2026/1744, juillet 2026) a reporté les échéances des systèmes à haut risque, sans supprimer les obligations concernées. • ISO/IEC 42001 ne remplace pas la conformité réglementaire européenne ; la norme EN 18286 reste le mécanisme propre à l’article 17 du règlement. • Le paysage mondial se caractérise en 2025-2026 par un recalibrage plutôt qu’un durcissement généralisé — un argument supplémentaire pour un socle de gouvernance robuste et transversal. |
|
Point de réflexion (non noté) Face à un client qui vous dirait « nous sommes en règle, notre système d’IA de recrutement n’entre en vigueur qu’en 2027 », comment reformuleriez-vous cette affirmation de façon plus rigoureuse ? |