Cours: Formation complète : Méthodologie d’audit des systèmes de management et nouveautés de la 4e édition selon ISO 19011:2026


Manager un programme d’audit (clause 5)
Durée indicative : 2 heures
♦ Objectifs pédagogiques• Comprendre le rôle et les responsabilités du responsable de programme d’audit; • Savoir établir, mettre en œuvre, surveiller et améliorer un programme d’audit; • Intégrer le choix des modalités d’audit et la gestion des risques du programme, deux nouveautés majeures de la 4e édition. |
2.1 Établir les objectifs du programme d’audit
Un programme d’audit rassemble l’ensemble des audits planifiés pour une période donnée, en vue d’un objectif spécifique. Ces objectifs découlent généralement de la politique et des objectifs du système de management, des exigences légales, réglementaires et contractuelles applicables, du besoin d’évaluer des fournisseurs, des risques et opportunités identifiés pour l’organisme, ou encore des attentes des parties intéressées. Par exemple : vérifier la conformité réglementaire avant un audit de certification, évaluer l’efficacité d’un système après une réorganisation, ou encore couvrir l’ensemble des processus critiques sur un cycle de trois ans.
2.2 Rôle, responsabilités et compétences du responsable de programme
Le responsable de programme d’audit doit disposer de l’autorité, du temps et des ressources nécessaires pour mener à bien sa mission. Il doit posséder une bonne connaissance des principes de l’audit, des compétences en gestion de projet et une compréhension suffisante des activités et des risques de l’organisme pour dimensionner le programme de façon pertinente.
2.3 Déterminer et traiter les risques et opportunités du programme d’audit
L’approche fondée sur le risque s’applique dès la conception du programme : il s’agit d’identifier ce qui pourrait empêcher d’atteindre les objectifs du programme (risques) mais aussi ce qui pourrait en améliorer l’efficacité (opportunités, par exemple combiner plusieurs audits ou mutualiser des outils numériques pour réduire les coûts). La 4e édition renforce cette approche avec trois nouvelles catégories de risques à intégrer systématiquement :
- Risques technologiques : pannes de connexion, cyberattaques, indisponibilité des outils numériques pendant un audit.
- Risque de disponibilité des auditeurs compétents : la double exigence (expertise métier et compétences numériques, voir module 5) réduit le vivier d’auditeurs qualifiés disponibles.
- Risque de compatibilité des infrastructures : incompatibilité entre les outils de l’auditeur et ceux de l’organisme audité.
Nouveauté 2026Ces trois catégories de risques doivent désormais être documentées dans le programme d’audit lui-même, avec des mesures de traitement associées (plans de continuité, anticipation des plannings, vérification technique préalable), et non plus laissées à l’appréciation informelle du responsable de programme. |
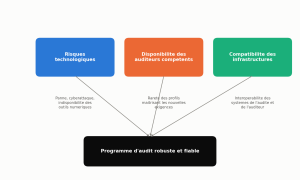
Les 3 nouvelles catégories de risques du programme d’audit.
2.4 Établir le programme d’audit
Établir le programme consiste à déterminer son étendue (nombre, durée et fréquence des audits, sites concernés, langues de travail), les méthodes à employer, les critères et le champ de chaque audit, les modalités de sélection et d’affectation des équipes, les ressources nécessaires, et les procédures du programme. Parmi ces décisions, la 4e édition en formalise une nouvelle : le choix de la modalité d’audit.
|
Nouveauté 2026 En 2018, l’audit à distance n’était mentionné qu’en annexe, comme option secondaire activée au cas par cas pendant la réalisation de l’audit. En 2026, le présentiel, le distanciel et l’hybride sont mis sur un pied d’égalité et doivent être évalués et justifiés dès cette étape d’établissement du programme — pas seulement décidés à la dernière minute. |
Le choix entre présentiel, distanciel et hybride s’appuie sur plusieurs critères : les objectifs et le champ de l’audit, la nature des preuves à recueillir (les preuves physiques nécessitent souvent une présence in situ, par exemple pour l’observation de situations de travail au titre d’ISO 45001), la maturité numérique de l’audité, la sensibilité des informations traitées, les contraintes géographiques et budgétaires, et les compétences numériques disponibles chez les auditeurs. Ce choix doit être documenté et tracé dans le programme d’audit, pas seulement décidé informellement.
2.5 Mettre en œuvre le programme d’audit
La mise en œuvre consiste à communiquer le programme aux parties concernées, coordonner et planifier les audits individuels, s’assurer de la compétence des équipes d’audit affectées (voir module 5), fournir les ressources nécessaires, s’assurer que chaque audit est réalisé conformément à la méthodologie (voir module 3), et gérer les enregistrements du programme (plannings, rapports, compétences des auditeurs, actions de suivi).
2.6 Surveiller le programme d’audit
La surveillance consiste à suivre dans la durée si le programme atteint ses objectifs : respect du calendrier et du champ des audits planifiés, performance et compétence des équipes d’audit, retours des audités sur le déroulement des audits, et capacité des équipes à mettre en œuvre le plan d’audit dans les délais impartis. C’est également à cette étape que les risques identifiés en 2.3 doivent être revus périodiquement, et non une seule fois lors de leur identification initiale.
2.7 Revoir et améliorer le programme d’audit
Le management d’un programme d’audit fonctionne comme un cycle continu : établir, mettre en œuvre, surveiller, puis revoir et améliorer, avant de recommencer. Cette logique cyclique garantit que le programme reste adapté aux évolutions du contexte de l’organisme et de ses risques.
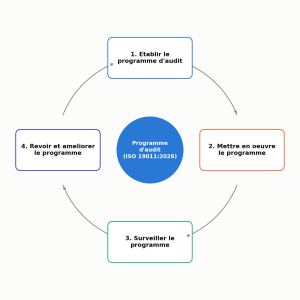
Le cycle de management d’un programme d’audit (clause 5).
Points clés à retenir• Le programme d’audit se construit en 4 grandes phases cycliques : établir, mettre en œuvre, surveiller, revoir et améliorer. • La 4e édition ajoute 3 catégories de risques à documenter dans le programme (technologiques, disponibilité des auditeurs, compatibilité des infrastructures). • Le choix des modalités d’audit (présentiel/distanciel/hybride) doit désormais être décidé et justifié dès l’établissement du programme. |
Point de réflexion (non noté)Pour le prochain programme d’audit de votre organisation, listez un risque et une opportunité que vous n’aviez pas formellement documentés jusqu’ici. |